


Welke cyberbeveiligingseisen zijn van invloed op de BESS-verzekering?
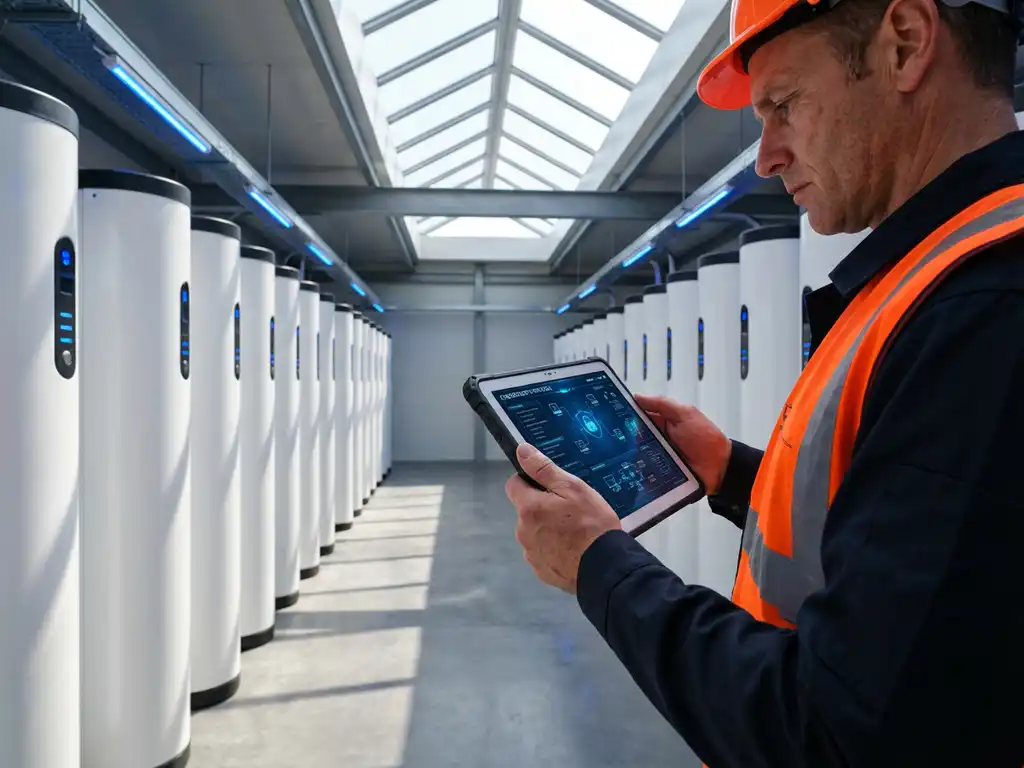
Batterie-energieopslagsystemen (BESS) worden kritieke infrastructuur voor projecten op het gebied van hernieuwbare energie, maar hun digitale connectiviteit creëert nieuwe cyberbeveiligingskwetsbaarheden die direct van invloed zijn op verzekering vereisten. Aangezien deze systemen worden geïntegreerd met slimme energienetten (smart grids) en platforms voor bewaking op afstand, eisen verzekeraars in toenemende mate robuuste cybersecuritymaatregelen ter bescherming tegen cyberdreigingen die de operaties kunnen verstoren of de veiligheidssystemen kunnen ontwrichten.
Begrijpen hoe cybersecurity-eisen van invloed zijn op BESS-verzekeringen helpt projectontwikkelaars en exploitanten zich voor te bereiden op de dekkingsvereisten en tegelijkertijd hun investeringen te beschermen tegen evoluerende digitale risico's.
Welke cyberbeveiligingsrisico's lopen batterij-energieopslagsystemen?
BESS-installaties worden geconfronteerd met meerdere cybersecurity-risico's, waaronder ongeautoriseerde toegang tot besturingssystemen, malware die zich richt op batterijbeheersystemen (BMS), en aanvallen op energiemanagementsystemen (EMS) die laad- en ontlaadoperaties kunnen manipuleren. Deze kwetsbaarheden vloeien voort uit de toenemende digitalisering en externe connectiviteit van moderne batterijopslagsystemen.
De belangrijkste cyberbeveiligingsrisico's voor BESS-activiteiten omvatten aanvallen op kritieke besturingssystemen. Hackers zouden mogelijk toegang kunnen krijgen tot het batterijbeheersysteem om veiligheidsprotocollen te omzeilen, temperatuurregelingen te manipuleren of gevaarlijke bedrijfsomstandigheden te creëren die kunnen leiden tot thermische runaway-gebeurtenissen. Het energiemanagementsysteem vormt een andere aanvalsvector, waarbij cybercriminelen netbalanceringsdiensten kunnen verstoren of energiehandelshandelingen kunnen manipuleren.
Netwerkverbindingsrisico's zijn met name zorgwekkend voor grootschalige installaties. Veel BESS-faciliteiten zijn afhankelijk van mogelijkheden voor monitoring en besturing op afstand, wat mogelijke toegangspunten creëert voor cyberaanvallen. Zwakke authenticatieprotocollen, onversleutelde communicatie of verouderde firmware in vermogensomzettingssystemen kunnen paden bieden voor ongeautoriseerde toegang.
Aanvallen op de integriteit van gegevens vormen een andere ernstige dreiging, waarbij kwaadwillende actoren operationele gegevens kunnen corrumperen, wat kan leiden tot onjuiste besluitvorming door geautomatiseerde systemen. Dit kan resulteren in schade aan apparatuur, veiligheidsincidenten of financieel verlies door onjuiste levering van netdiensten.
Hoe beïnvloeden cyberbeveiligingsvereisten de premies van een BESS-verzekering?
Sterkte cybersecuritymaatregelen verlagen de BESS-verzekeringspremies doorgaans met 10-25%, terwijl installaties met onvoldoende cyberbescherming premieverhogingen van 30-50% of dekkingsuitsluitingen kunnen verwachten. Verzekeraars beschouwen cybersecurity als een cruciale risicofactor die rechtstreeks van invloed is op de waarschijnlijkheid en ernst van mogelijke claims.
Verzekeringsmaatschappijen beoordelen de implementatie van cybersecurity over meerdere dimensies bij het berekenen van premies. Systemen met alomvattende netwerksegmentatie, regelmatige beveiligingsaudits en incidentresponsplannen vertonen lagere risicoprofielen. Daarentegen worden BESS-installaties die elementaire beveiligingen missen, zoals firewalls, toegangscontroles of beveiligingsmonitoring, geconfronteerd met hogere premies als gevolg van een verhoogde blootstelling aan cyberdreigingen.
De impact op de premies varieert op basis van systeemgrootte en connectiviteit. Grootschalige BESS-installaties met uitgebreide netintegratie worden doorgaans geconfronteerd met strengere cyberbeveiligingseisen en grotere premieaanpassingen. Kleinere commerciële systemen zien mogelijk bescheidene premievariaties, maar profiteren nog steeds van de implementatie van erkende beveiligingsframeworks.
Sommige verzekeraars bieden extra premiekortingen voor installaties die de minimale cybersecurity-eisen overtreffen. Dit omvat systemen met geavanceerde dreigingsdetectie, geautomatiseerde incidentresponsfuncties of certificering onder erkende cybersecuritystandaarden.
Aan welke cybersecuritynormen moeten BESS-exploitanten voldoen?
BESS-exploitanten moeten doorgaans voldoen aan IEC 62351 voor de beveiliging van energiesystemen, het NIST Cybersecurity Framework voor risicobeheer en regionale netcodes die cybersecurity-eisen bevatten. De specifieke normen hangen af van de systemgrootte, het netaansluitniveau en de lokale wettelijke vereisten.
De norm IEC 62351 biedt uitgebreide beveiligingsrichtlijnen specifiek voor de communicatie en operaties van energiesystemen. Deze norm omvat veilige authenticatie, gegevensversleuteling en inbraakdetectie voor systemen die zijn aangesloten op elektriciteitsnetten. BESS-installaties die deelnemen aan netdiensten moeten doorgaans aantonen dat ze voldoen aan de relevante delen van deze norm.
Het NIST Cybersecurity Framework biedt een risicogebaseerde aanpak voor het beheer van cybersecurity die veel verzekeraars erkennen als een best practice. Dit raamwerk helpt BESS-exploitanten om cyberbeveiligingsincidenten te identificeren, beschermen, detecteren, hierop te reageren en ervan te herstellen door middel van gestructureerde processen en beheersmaatregelen.
Regionale vereisten lopen sterk uiteen. Europese installaties moeten mogelijk voldoen aan de NIS-richtlijn (Netwerk- en Informatiebeveiligingsrichtlijn) voor kritieke infrastructuren, terwijl Noord-Amerikaanse systemen onder de NERC CIP-standaarden voor de beveiliging van het grote elektriciteitssysteem kunnen vallen. Lokale netbeheerders leggen vaak extra the cybersecurity-vereisten op voor systemen die Hulpdiensten leveren.
Hoe beoordelen verzekeraars de paraatheid op het gebied van cybersecurity voor een BESS-dekking?
Verzekeraars beoordelen de paraatheid op het gebied van cybersecurity aan de hand van gedetailleerde vragenlijsten over netwerkarchitectuur, toegangscontroles, monitorsystemen en incidentrespons-capaciteiten, waarbij voor grote installaties vaak beveiligingsaudits door derden worden vereist. Het beoordelingsproces evalueert zowel technische beheersmaatregelen als operationele procedures.
De beoordeling begint de aanzet meestal met een uitgebreide cyberbeveiligingsvragenlijst die meerdere risicogebieden onderzoekt. Verzekeraars beoordelen netwerksegmentatiepraktijken, authenticatiemechanismen, gegevensversleutelingsprotocollen en back-upprocedures. Ook beoordelen zij de kwalificaties van het personeel dat verantwoordelijk is voor het beheer van de cyberbeveiliging en het doorlopende onderhoud.
Technische beoordelingen richten zich op specifieke systeemkwetsbaarheden. Verzekeraars kunnen documentatie vereisen van firewallconfiguraties, inbraakdetectiesystemen en procedures voor beveiligingsupdates voor alle aangesloten componenten, inclusief gebouwbeheersystemen (BMS), energiemanagementsystemen (EMS) en omvormersystemen (Power Conversion Systems). Zij evalueren ook de beveiliging van mogelijkheden voor toegang op afstand en verbindingen met derden.
Voor grotere installaties verplichten verzekeraars vaak onafhankelijke cybersecurity-audits die worden uitgevoerd door gecertificeerde professionals. Deze audits omvatten penetratietests, kwetsbaarheidsbeoordelingen en beoordelingen van beveiligingsbeleid en -procedures. De auditresultaten zijn direct van invloed op de dekkingseoorwaarden en premieberekeningen.
Wat gebeurt er als een BESS het slachtoffer wordt van een cyberaanval?
Een cyberaanval op een BESS kan claims wegens bedrijfsonderbreking, dekking voor schade aan apparatuur en cyberaansprakelijkheidsclaims veroorzaken, waarbij de totale kosten voor grote installaties mogelijk miljoenen dollars kunnen bereiken. De specifieke verzekeringsrespons hangt af van het type aanval, de resulterende schade en de dekkingsvoorwaarden van de polis.
Onmiddellijke financiële gevolgen zijn onder meer gederfde inkomsten door onderbroken netdiensten en energiehandelstractiviteiten. BESS-installaties die frequentie-regulering of piekverlaging leveren, worden geconfronteerd met contractuele boetes voor dienstfrequenties veroorzaakt door cyberincidenten. Bedrijfsschadeverzekeringen compenseren dergelijke verliezen doorgaans, maar er zijn dekkingslimieten en eigen risico's van toepassing.
Fysieke schade kan optreden als cyberaanvallen veiligheidssystemen ontwrichten of gevaarlijke bedrijfsomstandigheden veroorzaken. Thermische holloopslagen (thermal runaway), teweeggebracht door gemanipuleerde accubeheersystemen (Battery Management Systems), kunnen accumodules en bijbehorende apparatuur vernietigen. Property insurance (goederen- en inventarisverzekering) dekt vervangingskosten, maar uitsluitingen met betrekking tot cybercriminaliteit in sommige polissen kunnen de dekking beperken.
Herstelkosten omvatten systeemherstel, forensisch onderzoek en cyberbeveiligingsverbeteringen die nodig zijn om toekomstige incidenten te voorkomen. Cyberaansprakelijkheidsverzekeringen dekken deze uitgaven, samen met mogelijke juridische kosten als de aanval derden treft of de wetgeving inzake gegevensbescherming schendt.
Hoe kunnen exploitanten van BESS de eisen voor cyberverzekeringen verlagen?
BESS-exploitanten kunnen de vereisten voor cyberverzekeringen verlagen door netwerksegmentatie toe te passen, actuele beveiligingspatches te onderhouden, regelmatige kwetsbaarheidsbeoordelingen uit te voeren en uitgebreide plannen voor incidentrespons te ontwikkelen. Deze maatregelen tonen een proactieve aanpak risicobeheer die verzekeraars belonen met lagere premies en verminderde dekkingseisen.
Netwerksegmentatie vertegenwoordigt een van de meest effectieve strategieën voor risicoreductie. Het isoleren van kritieke besturingssystemen van bedrijfsnetwerken en internetverbindingen vermindert aanvalswegen aanzienlijk. Operators moeten meerdere beveiligingszones implementeren met gecontroleerde toegangspunten tussen operationele technologie- en informatietechnologienetwerken.
Regelmatig beveiligingsonderhoud demonstreert een continue toewijding aan cyberbeveiliging. Dit omvat de tijdige installatie van beveiligingspatches, regelmatige updates van antivirus- en inbraakdetectiesystemen, en periodieke beoordelingen van toegangsrechten van gebruikers. Gedocumenteerde onderhoudsschema's en wijzigingsbeheerprocedures leveren bewijs van systematisch beveiligingsbeheer.
- Implementeer multifactorauthenticatie voor alle systeemtoegang
- Voer driemaandelijkse kwetsbaarheidsscans en jaarlijkse penetratietests uit
- Houd offline back-ups bij van kritieke systeemconfiguraties
- Ontwikkel en test procedures voor incidentrespons
- Zorg voor regelmatige cybersecuritytraining voor operationeel personeel
Hoe Solarif helpt met cyberbeveiligingsverzekeringen voor BESS
We begrijpen dat cybersecurity-eisen aanzienlijke invloed kunnen hebben op de kosten van een BESS-verzekering en de beschikbaarheid van dekking. Onze gespecialiseerde expertise op het gebied van verzekeringen voor hernieuwbare energie helpt projectontwikkelaars en -exploitanten bij het navigeren door complexe cybersecurity-eisen en het tegelijkertijd veiligstellen van een uitgebreide dekking tegen concurrerende tarieven.
Onze BESS verzekeringsdiensten omvatten:
- Pre-assessment voor cybersecurity gap-analyse om verzekeringsrelevante kwetsbaarheden te identificeren
- Begeleiding bij het implementeren van kosteneffectieve beveiligingsmaatregelen die de premiekosten verlagen
- Toegang tot verzekeraars die gespecialiseerd zijn in cyberbewuste opslagdekking voor energie
- Ondersteuning bij cybersecurity-documentatie en compliance-rapportage
- Claimbegeleiding bij cyberincidenten die invloed hebben op BESS-activiteiten
Met meer dan 15 jaar ervaring in risicobeheer op het gebied van hernieuwbare energie en 3,8 GW aan verzekerde zonne-energiecapaciteit, helpen wij BESS-exploitanten cybersecurity-investeringen in evenwicht te brengen met verzekeringskosten. Neem contact op met onze experts via Solarif vandaag om te bespreken hoe een gedegen cybersecurityplanning uw BESS-verzekeringsstrategie kan optimaliseren en uw investering in energieopslag kan beschermen.
Behoefte aan verzekeringen en Scope inspecties voor je BESS?
Neem vandaag nog contact met ons op als je meer wil weten over de mogelijkheden voor BESS verzekeringen en Scope inspecties.
E-mail: support@solarif.com
☎️ Telefoon: +31 (0)26 711 5050